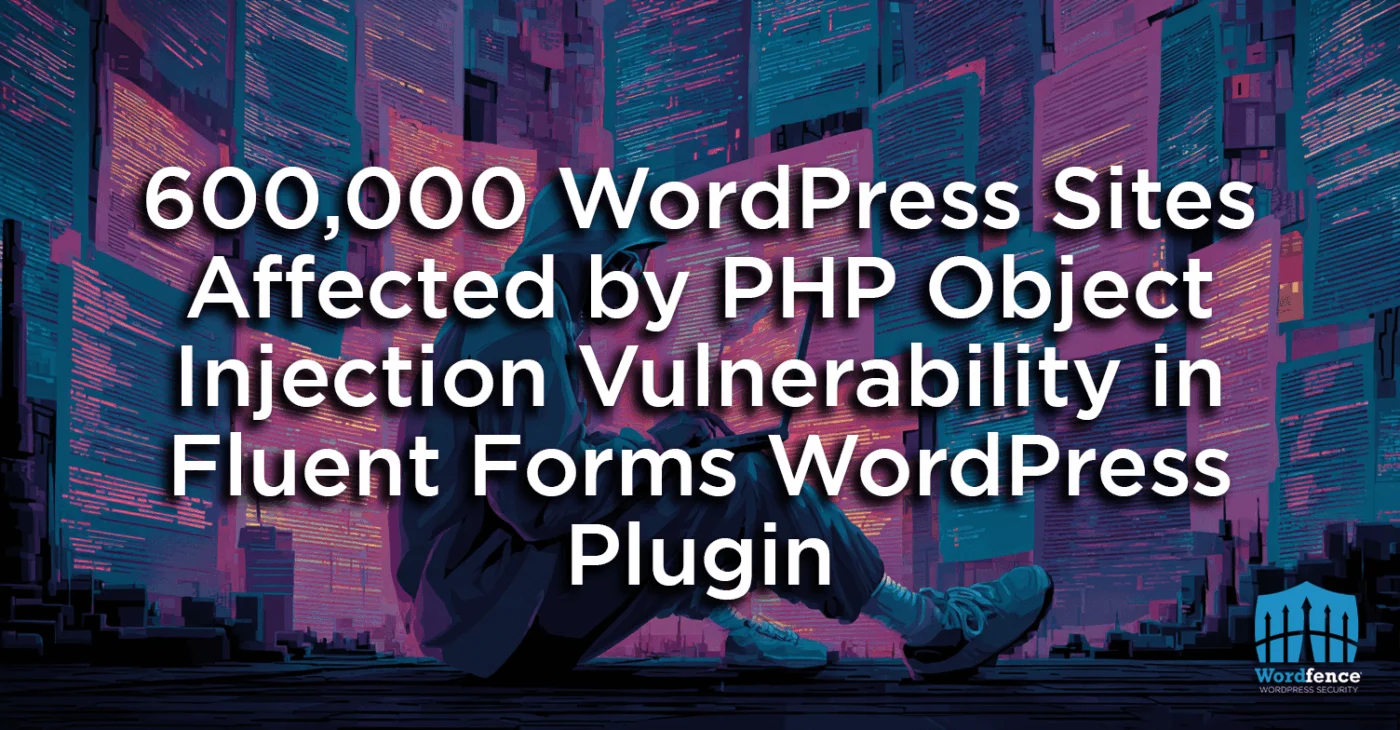

Importante aviso: vulnerabilidad de seguridad en Fluent Forms
Quería compartiros una alerta importante sobre una vulnerabilidad de seguridad detectada en Fluent Forms, uno de los pilares de mi ecosistema — algo que vosotros ya sabeis.
Según información actualizada, se ha descubierto una vulnerabilidad de inyección de objetos PHP (PHP Object Injection) que afecta a las versiones de Fluent Forms desde la 5.1.16 hasta la 6.1.1. Este fallo permite que usuarios con al menos permisos de “Subscriber” (suscriptor) puedan inyectar objetos PHP maliciosos. Lo más serio es que, bajo ciertas condiciones del servidor, esto podría derivar incluso en ejecución remota de código (RCE), si está activada la directiva allow_url_include NVD.
El registro indica que, aunque se intentó parchear este fallo en la versión 6.1.0, ese parche provocó un error fatal. En cambio, la versión 6.1.2 parece ser la única que corrige correctamente esta vulnerabilidad sin romper funcionalidades críticas NVD.
Además, fuentes previas ya habían detectado otros fallos:
-
En mayo de 2024, se identificaron varias vulnerabilidades severas:
- CVE-2024-2771 (CVSS 9.8): escalada de privilegios que permitía a atacantes no autenticados obtener permisos administrativos.
- CVE-2024-2782 (CVSS 7.5): modificación no autorizada de configuraciones del plugin.
- CVE-2024-4709 (CVSS 7.2): inyección de scripts maliciosos por usuarios con rol colaborador o superior.
Todas ellas estaban presentes en versiones anteriores a la 5.1.17. El consejo era actualizar a la 5.1.17 o superior csirt.telconet.net.
Qué hacer si usas Fluent Forms:
- Actualiza de inmediato a la versión más reciente disponible, idealmente la 6.1.2 o una superior, para protegerte contra la vulnerabilidad de inyección de objetos PHP identificada como CVE-2025-9260.
- Si no puedes actualizar a la 6.1.2, considera regresar al mínimo a la versión 5.1.17, que corrige vulnerabilidades graves anteriores (como CVE-2024-2771/2782/4709) csirt.telconet.net.
- Revisa cuidadosamente los permisos de usuario en tu sitio. Evita otorgar roles innecesarios (como “Subscriber” con más acceso del debido).
- Mantente alerta ante futuros boletines de seguridad e implementa buenas prácticas de WordPress: mantener plugins, temas y el core actualizados; usar contraseñas robustas; habilitar 2FA donde sea posible; limitar instalaciones activas no esenciales Fluent Forms.
Resumen rápido:
Vulnerabilidad Versiones afectadas Riesgo principal Solución recomendada PHP Object Injection (CVE-2025-9260) 5.1.16 – 6.1.1 Inyección de PHP y posible RCE Actualizar a 6.1.2 o superior Escalada y admin takeover (CVE-2024-2771, CVE-2024-2782, CVE-2024-4709) < 5.1.17 Escalada de privilegios, XSS, manipulación de configuraciones Actualizar a ≥ 5.1.17Martín, que sabe de mi debilidad por los productos de Fluent, me puso sobre la pista de este tema. Y creo que vale la pena compartirlo aquí para que todos estemos al día.